Tillsammans, starkare

Säkerhetsmedvetenhet för offentlig sektor

Från krav till beteende. Så omsätter ni kraven i praktiken.

Från 1 oktober 2026 gäller nya föreskrifter om säkerhetsåtgärder och ledningens utbildning. Vi har samlat vad de innebär för kommuner, regioner och myndigheter och hur ni kan omsätta kraven i utbildning, övning och uppföljning.

Läs mer här i vår rapport:

Från krav till beteende: säkerhetsmedvetenhet i offentlig sektor 2027 
 

jan-olsson-nimblr-2026

Webbinarium

Cyberbrottslighet i praktiken: Så minskar ni riskerna

Nya cyberattacker och bedrägerimetoder dyker upp hela tiden. Men det går att minska riskerna betydligt och begränsa skadorna om en attack ändå inträffar. En viktig del är att arbeta förebyggande.

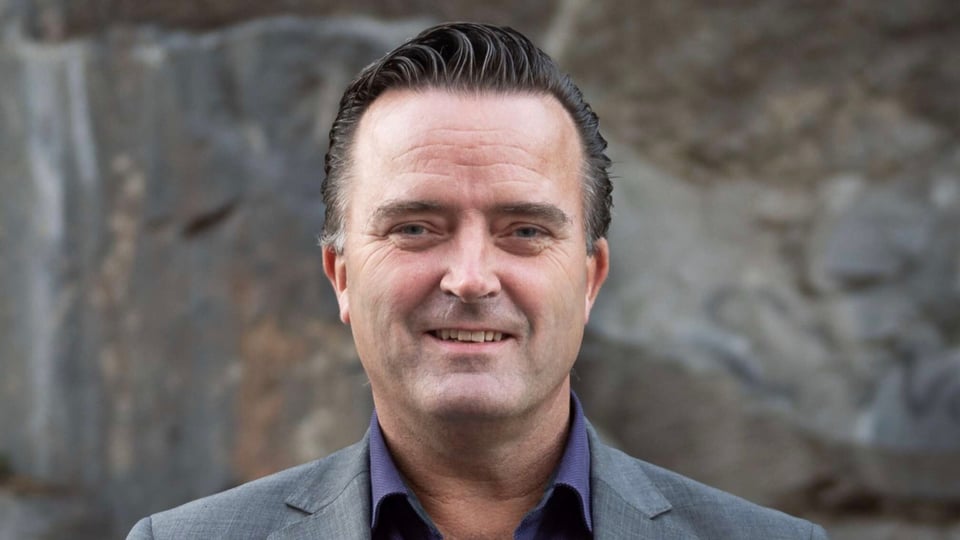
I det här webinariet delar Jan Olsson, kriminalkommissarie och expert på cyberbrottslighet, med sig av sina erfarenheter från nästan 20 års arbete med internetrelaterad brottslighet. Vi pratar om hur cyberkriminella arbetar, vilka metoder som utvecklas och vad organisationer kan göra för att skydda sig.

Från krav till beteende

Säkerhetsmedvetenhet handlar inte bara om att genomföra en årlig kurs. Utmaningen är att få utbildning och övning att fungera för hela organisationen och att kunna följa utvecklingen över tid.

För IT och informationssäkerhet innebär det bland annat att kunna:

  • nå hela organisationen

  • göra träningen relevant för olika roller

  • träna på realistiska situationer

  • följa hur medarbetarna agerar

  • minska den löpande administrationen


1. Ledningen ska utbildas

Ledningen ska ha den kunskap och kompetens som krävs för att kunna styra cybersäkerhetsarbetet, bedöma vilka säkerhetsåtgärder som behövs och följa upp att de genomförs.
people-are-different

2. Träningen behöver anpassas efter roll

Medarbetare ska få utbildning både innan och under anställningen, anpassad till sina roller. Det gäller också dem som inte sitter vid en dator hela dagen.
nimblr-net-images-content-top-three-800-png

3. Planera för uppföljning och utvärdering

De allmänna råden rekommenderar en utbildningsplan med uppföljning och utvärdering. En tydlig plan och dokumenterad uppföljning gör det också enklare att visa hur ni arbetar med kraven och följer utvecklingen över tid.
responsible-for-sensitive-data

Rollbaserad träning

Rätt träning för rätt roll

Alla behöver säkerhetsträning. Men alla möter inte samma risker.
Med rollbaserad träning kan den gemensamma säkerhetsträningen kompletteras med innehåll för roller som möter olika typer av risker.

Ekonomi
Betalningar, fakturor och försök att manipulera ekonomiska processer.
HR
Personuppgifter, löneinformation och känsliga medarbetarärenden.
IT och helpdesk
Behörigheter, lösenord, supportärenden och försök att få tillgång till system.
DevOps
Kod, utvecklingsmiljöer och tekniska åtkomster.
Ledning
Riktade attacker där angriparen kan använda information om organisationen, personer och aktuella händelser.
Rollbaserat lärande för ekonomiavdelningen

När ett mejl från VD:n kostar 130 miljoner

Ett brådskande mejl från VD. Ett konfidentiellt företagsförvärv. En begäran om att överföra pengar.

I Norge lurades en ekonomichef att överföra 130 miljoner norska kronor till bedragare som utgav sig för att vara företagets VD.

I den här videon berättar Peter Kaiser, CFO på Nimblr, hur VD-bedrägerier fungerar, varför ekonomifunktioner är särskilt utsatta och hur rollbaserad säkerhetsträning kan hjälpa medarbetare att upptäcka varningssignaler innan det är för sent.

Rollbaserat lärande för IT-avdelningen

När multifaktorautentisering inte räcker

Multifaktorautentisering ska skydda mot obehörig åtkomst. Men vad händer när angripare lyckas ta sig förbi skyddet genom social manipulation?

I den här videon berättar Rickard Zetterberg, CIO på Nimblr, vad IT-team kan lära sig av incidenten, varför identitetsverifiering är avgörande och hur rollbaserad säkerhetsträning kan hjälpa IT-personal att känna igen och stoppa riktade attacker.

Rollbaserat lärande för utvecklare

När en läckt åtkomstnyckel öppnar dörren för angripare

En exponerad åtkomstnyckel. Ett läckt lösenord. En angripare som får tillgång till känslig kod.

I den här videon berättar Jonas från Nimblr varför utvecklingsmiljöer är attraktiva mål för cyberkriminella, hur läckta inloggningsuppgifter och åtkomstnycklar kan äventyra säkerheten och varför utvecklare behöver säkerhetsträning som går längre än traditionell phishingutbildning.

När ni behöver något som är specifikt för er

working-with-ai

Custom Content

Komplettera den löpande träningen med innehåll som är relevant för den egna organisationen. Det kan handla om egna policydokument eller AI-bedrägerier.
nimblr-emergency-response-team-uniform-professionals-600

Nå alla medarbetare

Träningen kommer som en länk i e-posten, tar 3-6 minuter och fungerar på dator, mobil och surfplatta. Det finns inget separat konto att logga in på.
onboarding-new-hire

Behåll det ni redan har

Har ni redan en lärplattform eller annan säkerhetsutbildning? Den behöver inte ersättas. Nimblr kan komplettera befintlig utbildning med återkommande träning, simuleringar och uppföljning av säkerhetsbeteenden.
fran-krav-till-beteende-omslag

Ny rapport

Från krav till beteende

Praktisk vägledning för dig som ansvarar för IT eller informationssäkerhet i en kommun, region eller myndighet.

Följ utvecklingen utan att skapa mer administration

Genomförd utbildning berättar en del. Men för IT och informationssäkerhet är det också relevant att se vad som händer i praktiken.

Med Nimblr kan ni följa exempelvis:

  • genomförd träning

  • beteende i simuleringar

  • rapportering av misstänkta meddelanden

  • utveckling över tid

Mindre löpande administration

Nimblr byggt för ett kontinuerligt program där träning, simuleringar och uppföljning kan hanteras med mindre manuellt arbete.

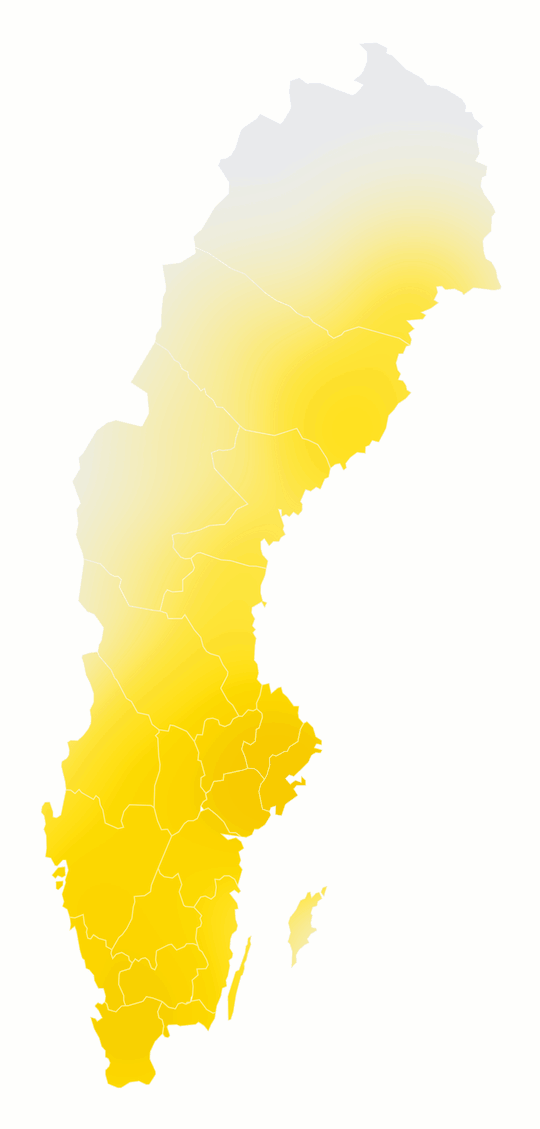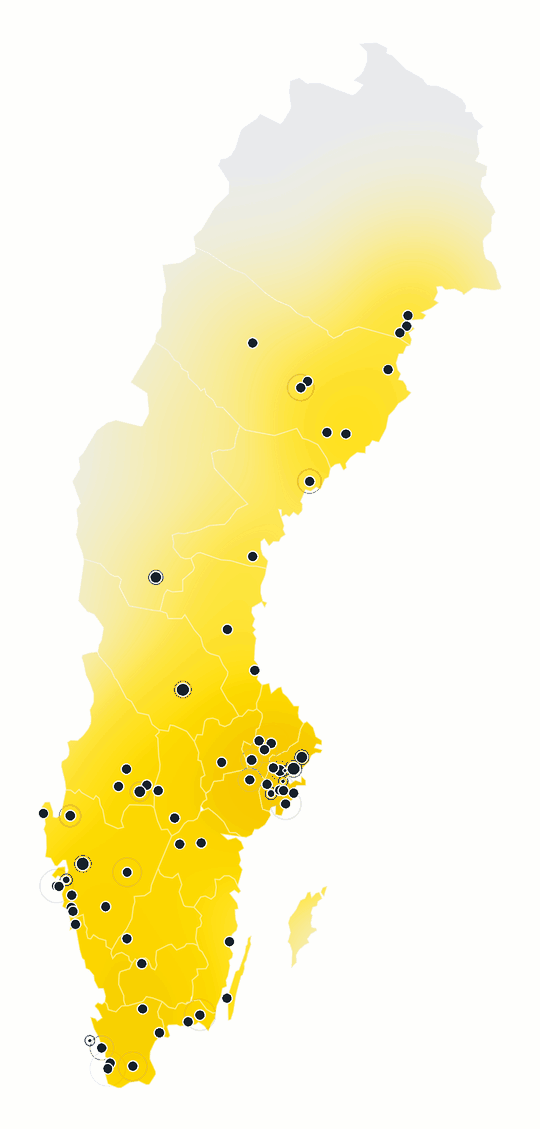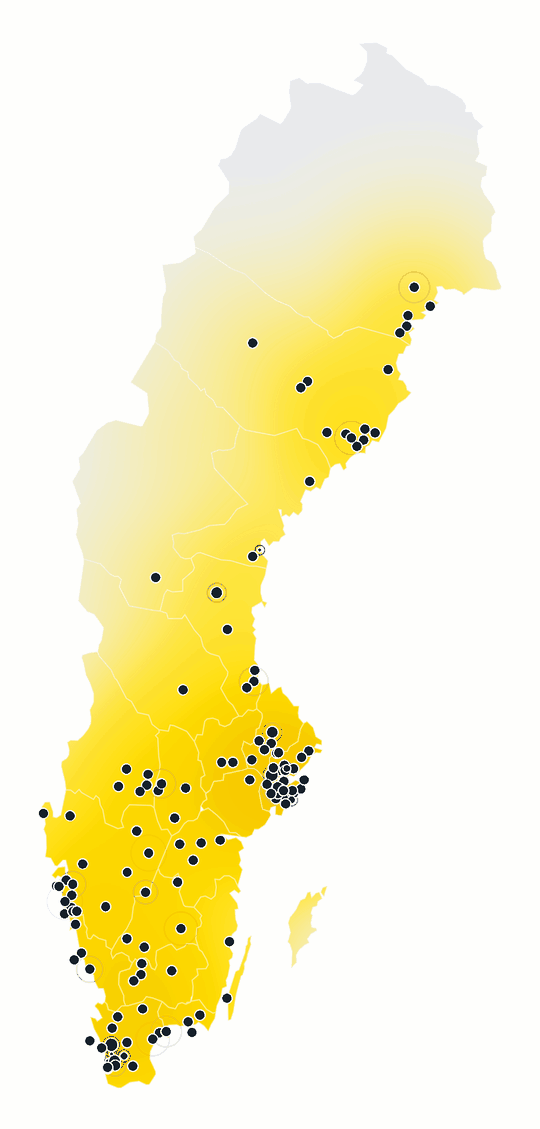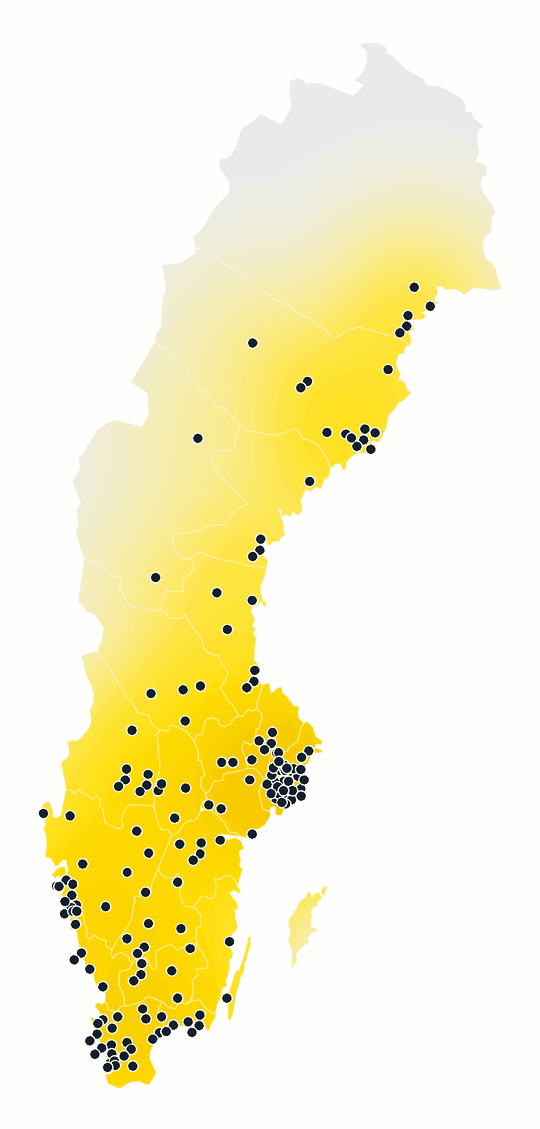
Redan i svensk offentlig sektor

Nimblr används av kommuner, myndigheter och andra offentliga verksamheter i Sverige.
nimblr-offentlig-sektor

Så köper ni Nimblr

Inköpsprocesser, avtal och samarbetspartners kan variera. Därför finns det också olika sätt att köpa Nimblr.


Vi samarbetar med alla licensierade partners. Nimblr kan köpas direkt eller genom etablerade IT-partners. Om ni föredrar att köpa via en befintlig partner eller ett avtal kan vi hjälpa till att hitta en lämplig inköpsväg.

PRATA MED OSS

Vill ni se hur det kan fungera hos er?

Vi hjälper gärna till att diskutera hur Nimblr kan komplettera det ni redan gör, vilka delar som kan automatiseras och hur träningen kan anpassas efter er organisation.

Boka ett möte: Välj en tid som passar och fyll i dina kontaktuppgifter.